「対策している」と「守れている」は違う - 防御力を経営に見せる富士通のサイバーセキュリティ戦略
セキュリティ対策を実施していることと、会社が実際に守られていることは同じではない。経営層がリスクを認識するには、自社のセキュリティの状況を正しく把握できなければならない。
富士通は、会社全体が実際にどの程度守られているかを客観的に観測し、その結果を経営判断につなげるセキュリティ戦略を策定した。中核となるのは、現場と経営をつなぐ「Cyber Nerve System」と、守る対象や責任、防御思想、攻撃者の目的達成との距離を示す「4 Defense Models」だ。その狙いとAI時代の防御思想について、同社 執行役員常務CISOの太田 雅浩氏に聞いた。
 富士通 執行役員常務CISO 太田 雅浩氏
防御の状況を経営に伝えるCyber Nerve System
富士通のサイバーセキュリティ戦略では、経営陣、「Cyber Security Nerve Center」、「Cyber Nerve System」、サイバー防衛フレームワークという4つの層で、経営と現場をつなぐ。
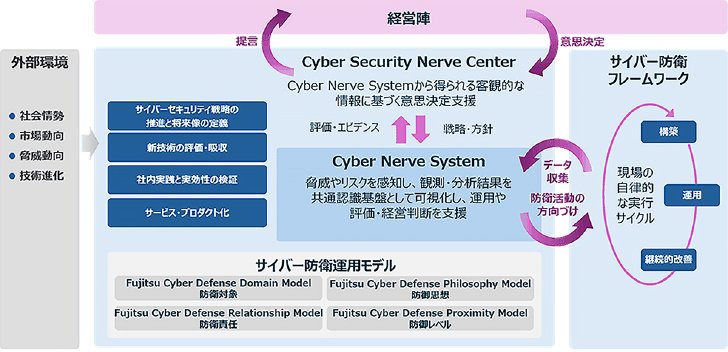
Cyber Security Nerve Centerは、セキュリティ全体の司令塔だ。一般的な企業でいえば、CISOが統括するセキュリティ組織に当たる。その下に置かれるCyber Nerve Systemは、現場の防衛状況に関するデータを収集し、観測・分析した結果を可視化して、Nerve Centerや経営陣の判断につなげる役割を担う。さらにその先のサイバー防衛フレームワークは、現場の防衛を構築・運用し、継続的に改善していくための枠組みだ。その枠組みの先で、現場は具体的なセキュリティサービスや施策を使って実際の防衛に当たる。
「多くの企業には、経営、CISOが統括する情報セキュリティ部門、現場という階層があります。今回の特徴は、情報セキュリティ部門と現場の間にNerve Systemという層を一つ加えたことです」(太田氏)
なぜ、Nerve Systemを加えるのか。太田氏が問題視するのは、現場でどれだけ対策を実施していても、会社が実際にどの程度守られているのかが経営には十分見えないことだ。
「アセスメントやセルフチェックで『対策している』ことを形式的に確認するだけでは、本当に会社が守れているかまでは分かりません。客観的な情報を基に、経営がそこを把握できるようにする。そのための仕組みがNerve Systemです」(太田氏)
太田氏は、こうした経営と現場をつなぐ構造を人体に例える。サイバー防衛フレームワークとその先の現場が手足や体、経営やNerve Centerが頭脳、両者をつなぐCyber Nerve Systemが神経に当たる。現場で何が起きているのかを「神経」で感知して頭脳へ伝え、そこで下した判断や方針を再び神経を通じて現場の防衛活動へ反映させるイメージだ。
守る対象・責任・思想・段階を定める「4 Defense Models」
Cyber Nerve Systemが担うのは、現場の防衛状況を経営につなぐことだ。では、そもそも何を、どのように守るのか。その考え方を4つの軸で示すのが「4 Defense Models」である。
まず、「Fujitsu Cyber Defense Domain Model」が定めるのは、防衛対象だ。対象は一般的なITシステムだけではない。工場の制御システムなどのOT、監視カメラや入館認証などのPhysical、医療機器や研究設備などのSpecializedまで、セキュリティで守る対象に含める。
次に、「Fujitsu Cyber Defense Relationship Model」は、自社だけでなく、外部とのつながりまで含めてどう守るかを考えるモデルだ。パートナー企業やクラウド、共通インフラなどとの関係も含め、サプライチェーン全体を視野に入れて防衛を考える。富士通は、この観点を「防衛責任」と位置付けている。
「Fujitsu Cyber Defense Philosophy Model」は、防御思想を定めるモデルだ。AI時代の攻撃を念頭に、構造型防御と適応型防御を組み合わせ、攻撃者の進行を遅らせることで、防御側が観測、判断、対応するための時間を確保する考え方を示している。
「Fujitsu Cyber Defense Proximity Model」は、攻撃者の目的達成との距離に応じて防御レベルを変えるモデルだ。脅威情報として攻撃の存在を把握している段階、実際に攻撃を受けている段階、すでに侵入されている段階では、必要な守り方も変わってくる。
これら4つのモデルを、経営からNerve Center、Nerve System、サイバー防衛フレームワークへとつながるガバナンスの仕組みと組み合わせるのが、富士通のセキュリティ戦略の基本構造である。
AI攻撃を減速させ、防御側に時間を生む「Philosophy Model」
4つのモデルの中でも、AI時代の防御を考える上で重要になるのがPhilosophy Modelだ。太田氏は、AI時代には、攻撃の「速さ」が大きな課題になると考えている。
攻撃側は攻撃経路の探索や試行を高速に繰り返せる一方で、防御側はあらゆる可能性を考えて穴をふさぐ必要がある。そのうえ、攻撃を特定するには、さまざまなソフトウェアから出力される膨大なログの中から攻撃の痕跡を示す記録を見つけなければならない。
そこで富士通が重視するのが、攻撃側と単純に速度を競うのではなく、まず攻撃者の進行を遅らせ、防御側が分析や対応に使える時間を作るという考え方である。
Philosophy Modelは、「Structural Defense(構造型防御)」と「Adaptive Defense(適応型防御)」の2層に、「Deceleration Principle(減速防御の原則)」を組み合わせている。
構造型防御は、攻撃を検知してから対処するのではなく、攻撃されても崩れにくい構造をあらかじめ作っておく考え方だ。高度なAI攻撃では、そもそも攻撃を検知できない、あるいは検知が難しい場合もある。そのため、攻撃者を見つけられなくても、その行動を制限し、進行を遅らせられるようにしておく。
一方の適応型防御は、攻撃の兆候を見つけた後、その相手に応じて防御方法を変える考え方だ。小さなシグナルや違和感を手掛かりに、正常な行動も含む膨大なログを分析して異常を見つけ、必要に応じて攻撃者の権限や行動の選択肢を狭めていく。
「『AIにはAIで戦う』と言われますが、その前に、まず攻撃者を自社の防御構造と戦わせるのです。攻撃の進行を遅らせて、防御側に時間的な優位を作ることが重要だと考えています」(太田氏)
2層の防御を家の防犯に例えると
構造型防御と適応型防御の違いは、家の防犯に例えて考えると分かりやすい。
構造型防御については、玄関の鍵、特定の部屋に入るための認証などをあらかじめ設けておく考え方だ。仮に、侵入を検知できなくても、侵入者は簡単には動き回れないため、その行動を制限、または遅らせられる。
とはいえ、足止めだけでは十分ではない。怪しい行動があれば、検知して食い止めなければならない。ただし、巧妙な侵入者は防犯カメラの前を通るような行動は取らない。ではどうすべきか。例えば、防犯カメラの映像に異常はなくても、かすかな不審音が検知されたとする。そこで玄関の帰宅記録や部屋の入退室記録を調べると、誰も帰宅していないのに入室記録があり、しかも退室記録がない。この矛盾から「誰かが侵入している可能性が高い」と判断して次の行動に移る。
このように、小さな兆候を手掛かりに関連する情報をたどり、その文脈から正常な行動か異常な行動かを判断する考え方を、富士通は「微兆文脈推論(FUJITSU Weak-Signal Contextual Reasoning)」と呼んでいる。
適応型防御では、こうして見つけた相手に応じて防御方法を変える。先の例であれば、攻撃者がいる部屋に退室認証を即時に追加することで、業務への影響を抑えつつ、さらに攻撃者の動きを遅らせることができる。こうした臨機応変に対応し、ときには選択肢を狭め、ときにはわなに誘導するなどの施策を発動し、侵入者の行動を観測していく。
構造型防御と適応型防御を組み合わせ、攻撃者の進行を遅らせながら、防御側が観測、判断、対応するための時間を確保する。これがPhilosophy Modelの基本的な考え方である。
経営が見るべきは、導入の有無ではなく「防衛能力」
4 Defense Modelsで守り方を定め、Cyber Nerve Systemでその状態を可視化する。その際に富士通が評価の単位とするのが、「Capability(防衛能力)」である。太田氏は、サービスの導入状況との違いを次のように説明する。
「サービスを導入したかどうかは、0か1で表せます。でも、防衛能力はそうではありません。能力は上がることもあれば、下がることもあります。Nerve Systemでそれを可視化して、能力がどう変化しているのかを経営が分かるようにしたいのです」(太田氏)
では、実際に何を可視化するのか。顧客企業にこの戦略を適用する場合、まず明らかにすべきは、その企業の経営が何を課題と考え、何を実現したいのか、何を守りたいのかである。
例えば、「外部に露出している脆弱性を減らしたい」という課題があれば、そのために必要な防衛能力を定める。次に、その能力を実現するためのサービスや施策を考え、効果を測るための指標を設定する。
その指標をCyber Nerve Systemで可視化し、経営と現場が共通認識を持つための「Common Picture」とする。外部に露出している脆弱性が実際に減っていれば、必要な防衛能力が高まっていることを経営側でも確認できる。
つまり、経営が何を守りたいのか、どこを守りたいのかを起点に、必要な防衛能力を定め、それを実現するサービスや施策と評価指標を決めるということだ。
現場から得られた結果をCyber Nerve Systemで可視化して経営判断につなげ、その判断を再び現場の防衛活動へ反映する。こうして経営と現場の間に継続的な循環を作るのが、この戦略の考え方である。
「個々の対策をばらばらに見るのではなく、もっと大きな視野で、会社全体を守るとはどういうことなのかを表現したいと考えています」(太田氏)
富士通での実践を基に、顧客企業へ展開
富士通自身は、この戦略をすでに社内で実践しているという。太田氏は、その状況を次のように説明する。
「富士通では、会社が実際にどの程度守られているのかを、経営層が客観的な情報に基づいてある程度把握できるようになっています。例えば脆弱性が見つかったときにすぐ対処できているかといったことも確認できます。これをお客さまにも展開したいと考えています」(太田氏)
とはいえ、今はまだ、この戦略を実現する上で必要な顧客向けソリューションが、全てそろっているわけではない。自社を最初の顧客(カスタマーゼロ)と位置付け、実際に試しながら必要なものを準備している段階だ。
「お客さまのセキュリティを強化するにしても、何を目指し、どう進めればいいのかなどの全体像が見えなければ、良い話し合いができません。その材料となるのがセキュリティ戦略です。自社の結果を反映しながら、お客さまと一緒に作り込んでいきたいと思っています」(太田氏)
セキュリティにはさまざまなフレームワークがあるが、いずれもある程度のセキュリティ知識を前提としたものだ。守れているかどうかの判断は、セキュリティ担当者の頭の中にとどまり、対策は個別に導入・運用されがちである。
今や重要な経営課題であるセキュリティを、経営者視点で戦略化し、経営層が自ら確認できるようにする。売上や営業の状況を経営層が数字で日々確認するのと同じことを、セキュリティでも実現することがこの戦略の狙いである。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者


関連記事
ITmedia エグゼクティブのご案内
「ITmedia エグゼクティブは、上場企業および上場相当企業の課長職以上を対象とした無料の会員制サービスを中心に、経営者やリーダー層向けにさまざまな情報を発信しています。入会いただくとメールマガジンの購読、経営に役立つ旬なテーマで開催しているセミナー、勉強会にも参加いただけます。 勉強会のスケジュールはこちら
ぜひこの機会にお申し込みください。
入会希望の方は必要事項を記入して申請ください。審査のうえ登録させていただきます。
- 入会条件:
- 上場企業および上場相当企業の課長職以上
※入会は無料です
エグゼクティブコンテンツ
SpecialPR
アクセスランキング
-
1
5年で辞める予定の元数学青年が「しなやかな心とぶれない軸」でCISOへ - 富士通 太田氏
-
2
「ITmedia エグゼクティブ セキュリティ eマガジン 2026 秋」(PDF)の提供開始
-
3
AIエージェントとは何か ― 従来の常識が通じない理由
-
4
眠れない日こそ活動量を増やそう。認知行動療法で自分を変える、一生モノの思考術とは?
-
5
「技術を知らなければ、適切なリスクは取れない」 マネーフォワードCISO 松久氏
-
6
「世界のベストバー50 2026」に東京のバー2軒がランクイン
-
7
中国人も台湾人も夜遅くまで働いている 日本人だけが「働き方改革」でいいのか
-
8
データを「重さ」に変えた直感ゲームがグランプリ e-ZUKAスマートアプリコンテスト2026
-
9
何を任せ、何を任せないか ― 対象選定という最初の論点
-
10
「都市鉱山」でパソコンも対象に 東京都が小型電子機器内のレアアースなどの回収を強化
ITmedia エグゼクティブ SNS
 @itm_executiveをフォロー
インフォメーション
注目情報をチェック
ITmediaエグゼクティブをフォロー