「政府がIoT機器に無差別侵入調査へ」 その方法は? 資料をチェック
政府がサイバー攻撃対策の一環として、国内のIoT機器に対して、簡単なパスワードを使って無差別侵入を試み、脆弱なパスワードを使っている機器を洗い出してユーザーに注意喚起する――こんな計画が1月25日に報道され物議をかもしている。「セキュリティ対策として評価できる」など前向きにとらえる声がある一方、「事実上の政府による不正アクセスではないか」との批判も起きている。
この計画の詳細は、総務省のニュースリリース内の「資料」としてPDFで公開されており、誰でも確認することができる。
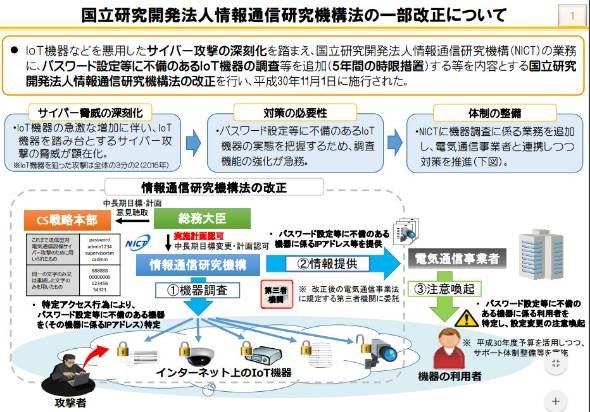 総務省が公開している資料より
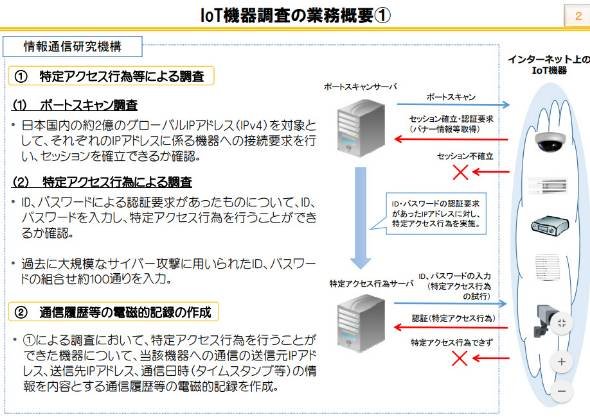
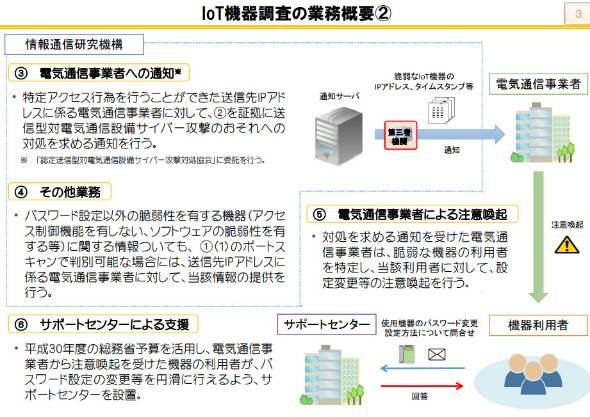
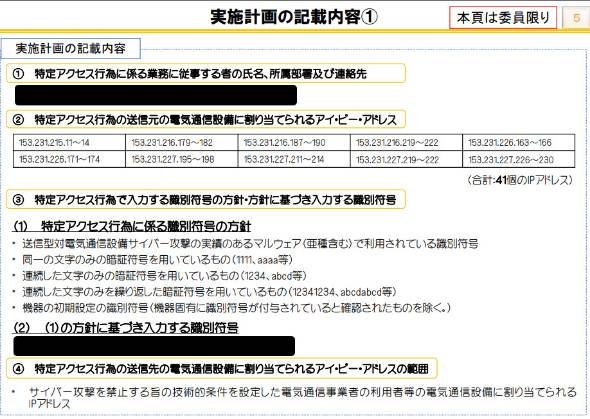
この資料によると、侵入調査を行うのは、総務省が所管する国立研究開発法人・情報通信研究機構(NICT)。今回の調査を可能にするために昨年11月、NICTの業務を定める法律が改正されている。他人の機器にIDとパスワードを入力して侵入する行為は本来、不正アクセス禁止法で禁じられているが、改正法では、パスワード設定の不備などがあるIoT機器の調査を目的に、NICTがこれを行うことを「特定アクセス行為」と名付け、5年間に限り認めている。
「特定アクセス行為」の具体的な手順は、(1)国内の約2億のグローバルIPアドレス(IPv4)に対して接続要求を行い、セッションを確立できるか確認(ポートスキャン)、(2)ID、パスワード認証を求められた場合は、過去に大規模なサイバー攻撃に用いられたID・パスワードの組み合わせ約100通り入力する――というものだ。
その上で、侵入できた機器について、通信の送信先IPアドレスや通信日時などを保存し、そのIPアドレスを管理するプロバイダーに対して、サイバー攻撃リスクに対処するよう通知を送る。プロバイダーは対象の機器のユーザーに対して、パスワード変更を求めるなどの注意喚起を行う。
弱いパスワードだけでなく、アクセス制限機能がなかったり、ソフトの脆弱性がある機器に対しても、ポートスキャンで判別可能な場合は、プロバイダーに対して情報を提供するという。
ちなみに、「特定アクセス行為」に使う送信元IPアドレスは公開されている。また、侵入に使うパスワードは、過去のサイバー攻撃で使われたものや、「1111」「aaaa」など同一の文字のみを使ってるもの、「1234」「abcd」など連続した文字のみを使っているもの、「12341234、abcdabcd」など連続した文字のみを繰り返しているもの、「admin」など初期設定のもの――だという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
ITmedia エグゼクティブのご案内
「ITmedia エグゼクティブは、上場企業および上場相当企業の課長職以上を対象とした無料の会員制サービスを中心に、経営者やリーダー層向けにさまざまな情報を発信しています。入会いただくとメールマガジンの購読、経営に役立つ旬なテーマで開催しているセミナー、勉強会にも参加いただけます。 勉強会のスケジュールはこちら
ぜひこの機会にお申し込みください。
入会希望の方は必要事項を記入して申請ください。審査のうえ登録させていただきます。
- 入会条件:
- 上場企業および上場相当企業の課長職以上
※入会は無料です
エグゼクティブコンテンツ
SpecialPR
アクセスランキング
-
1
「大企業は一朝一夕には変わらない」 NTTデータ冨安寛氏がAI時代に重視する原理原則
-
2
なぜ答えが揺れ、堂々と間違えるのか ―― 確率で動く生成AIの正体
-
3
初心者向けの料理教室、男性受講生が過半数に 家庭での調理頻度も増加
-
4
ほんのちょっと心の持ちようを変えるだけで、人生も毎日も変わる
-
5
チェキの新製品、タッチパネル式大画面を初搭載 富士フイルムが2機種新発売へ
-
6
「仕方ないインシデント」まで全力を尽くせるか - さくらインターネット 江草氏
-
7
第55回:「誰が言ったか」で判断していないか──SNS時代、エグゼクティブに必要な「空気に逆らう力」
-
8
子供の夢をYouTuberからホワイトハッカーに! 具現化を進めるCISO - GMO 牧田氏
-
9
コミュニケーションの質が一変! 心理カウンセラーの「聞く技術」とトレーニング法
-
10
イオン、フィジカルAIで物流改革 配送拠点の自動化率5割達成 深刻な人手不足に対応
ITmedia エグゼクティブ SNS
 @itm_executiveをフォロー
インフォメーション
注目情報をチェック
ITmediaエグゼクティブをフォロー