「ひとりCSIRT」へのエール、企業にはセキュリティの管理系人材が欠かせない(1/2 ページ)
※本記事はアフィリエイトプログラムによる収益を得ています
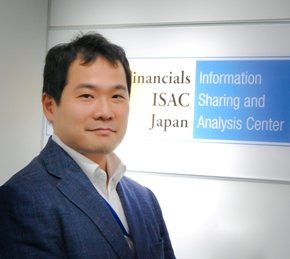 鎌田敬介 金融ISAC専務理事
「サイバーセキュリティをIT部門だけに頼るのは限界がある」──多くの日本企業がサイバーセキュリティ対策を情報システム部門に任せている現状にこう警鐘を鳴らすのは、金融ISAC(Information Sharing and Analysis Center)で専務理事を務める鎌田敬介氏だ。
「サイバーセキュリティは、新たなコーポレートリスクであり、技術だけの問題ではない。サイバー攻撃に組織的に対応しようとすれば、IT以外の仕事の方がずっと多いからだ」と鎌田氏。彼はこの10月、企業や組織の管理者向けに「サイバーセキュリティマネジメント入門」(金融財政事情研究会)を出版したばかりだ。
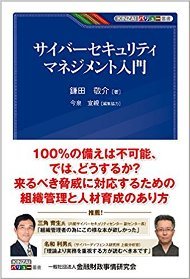 「サイバーセキュリティマネジメント入門」(金融財政事情研究会)
サイバーセキュリティ対策は、これまでソフトウェアの脆(ぜい)弱性を塞いだり、個人情報の漏えいを防いだりすることが主流だったが、今や物理的な犯罪の主戦場がサイバー空間に移行しており、様変わりしてしまった。プロの犯罪集団がさまざまな手段を準備し、用意周到に攻撃を仕掛けてくる。国家が関与しているとみられる攻撃さえある。インターネットに接続された膨大な数のIoT機器を乗っ取り、一斉に攻撃を指示するDDoS攻撃も桁違いに激しさが増している。もはや「100%防ぐセキュリティ対策」は幻想にすぎない。
鎌田氏は、「ランサムウェアの教訓からも学べるが、攻撃者は最もセキュリティ対策の甘い、例えば海外の拠点を突いてくる。侵入されることを前提とし、早期に検知して被害を最小限に食い止め、短期間で復旧させる組織体制が求められる。企業は、ITの管理ではなく、リスク管理、危機管理として体系的かつ網羅的なアプローチを取る必要がある」と話す。
「経営」「管理」「現場」の三層構造で推進
体系的、網羅的なサイバーセキュリティ対策の在り方として参考にすべきものの一例として米国立標準技術研究所(NIST)の「サイバーセキュリティフレームワーク」がある。サイバーセキュリティ対策の業界標準やベストプラクティスをまとめたもので、経営レベルでのリスク洗い出しと優先順位付け、それに基づいた管理レベルでのリスク管理と対策推進、現場レベルでの対策と運用が、モデルとして描かれている。日本企業が取り込むべきは、この三層構造、つまり「経営」「管理(企画)」「現場(技術)」で推進するという考え方だと鎌田氏は指摘する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
ITmedia エグゼクティブのご案内
「ITmedia エグゼクティブは、上場企業および上場相当企業の課長職以上を対象とした無料の会員制サービスを中心に、経営者やリーダー層向けにさまざまな情報を発信しています。入会いただくとメールマガジンの購読、経営に役立つ旬なテーマで開催しているセミナー、勉強会にも参加いただけます。 勉強会のスケジュールはこちら
ぜひこの機会にお申し込みください。
入会希望の方は必要事項を記入して申請ください。審査のうえ登録させていただきます。
- 入会条件:
- 上場企業および上場相当企業の課長職以上
※入会は無料です
エグゼクティブコンテンツ
SpecialPR
アクセスランキング
-
1
自転車ヘルメットを「カッコ良く」 学生が警視庁、良品計画とコラボ 広がる着用の輪
-
2
子供の夢をYouTuberからホワイトハッカーに! 具現化を進めるCISO - GMO 牧田氏
-
3
5年で辞める予定の元数学青年が「しなやかな心とぶれない軸」でCISOへ - 富士通 太田氏
-
4
「世界のベストバー50 2026」に東京のバー2軒がランクイン
-
5
東京のレストラン7軒がメキシコ政府から「本格的なメキシコ料理」として認定
-
6
「大企業は一朝一夕には変わらない」 NTTデータ冨安寛氏がAI時代に重視する原理原則
-
7
フィジカルAI実用化の壁をどう越えるか──経産省・PFNらが語る、"5~8桁足りない"学習データの現在地
-
8
ジャズマンや文化人に愛された「新宿DUG」が閉店、マスターに聞くこれから
-
9
ビジネスもセキュリティも「数字で示すしかない」 - JERA CIO兼CISO 行徳セルソ氏
-
10
マザー・テレサに習う経営術
ITmedia エグゼクティブ SNS
 @itm_executiveをフォロー
インフォメーション
注目情報をチェック
ITmediaエグゼクティブをフォロー