ITmedia エグゼクティブセミナーリポート
CISOを探せ!──セキュリティと経営を理解できる人材がサイバー攻撃から企業を救う(1/2 ページ)
7月1日、「待ったなしCSIRT、組織全体で"護身術"を磨け」をテーマに「第16回 ITmedia エグゼクティブ ラウンドテーブル」が開催された。基調講演には、S&J 代表取締役社長 三輪信雄氏が登壇し、「サイバー攻撃対策の最新動向 ~技術的対策と社内体制の構築~」と題して講演した。
サイバー攻撃の現状と課題
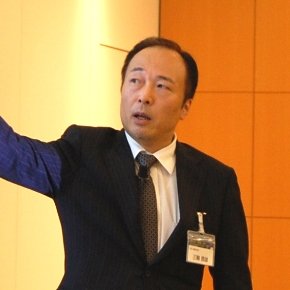 S&J 代表取締役社長 三輪信雄氏
日本年金機構がサイバー攻撃を受け、125万件の年金個人情報が流出した事件は記憶に新しい。サーバ攻撃が相次いでいるが、これには、「公開サーバへの攻撃」と、「社内ネットワークへの攻撃」の大きく2つの攻撃がある。日本年金機構など、このところ世間を騒がせているのは社内ネットワークへの攻撃である。
公開サーバへの攻撃は、DDoS攻撃でウェブサイトをダウンさせたり、内容を改ざんしたりする攻撃。一方、社内ネットワークへの攻撃は、ウイルス付きのメールを開いたり、ウイルスが仕込まれたウェブサイトにアクセスしたりすることで、感染したPCが、社内のほかのPCにウイルス感染を拡大させ、情報を収集して盗み出す攻撃である。
「社内ネットワークへの攻撃に関しては、誤解をしている人が多い。最大の誤解は、ウイルスやマルウェアに最初に感染して、外部に情報を送信しているPCを見つけて駆除すれば終わりだと思っていることだ。最初の1台が感染した後は、ほかのPCにも感染が拡大しているので、感染したすべてのPCを駆除しなければ意味はない」(三輪氏)。
サイバー攻撃への技術的対策とは
ウイルスやマルウェアの感染を完全に防ぐことは難しい。そこで、感染をいち早く検知し、少しでも早く正しい対処をすることが必要になる。ウイルスやマルウェアへの対策は、ウイルス対策ソフトウェアによる防御だけでは十分ではなく、防御、検知、対処の3つの対策をバランス良く実行しなければならない。
また予兆からインシデントの判定、影響範囲の特定、エスカレーション、インシデント対策(IR:Incident Response)、業務復旧の応急措置、再発防止策の策定と実施までのIRライフサイクルも重要な取り組みの1つ。予兆を見逃すとインシデントが進行し、被害が拡大することになるので、早い段階での対応により被害を最小にしなければならない。
「インシデント対応は、初動で結果が大きく異なる。多くの企業では"怪しいメールは開封せずに削除すること"で対応しているがこれは間違いだ。たとえ1人が怪しいと感じて削除しても、別の人が開けば感染してしまう。怪しいと感じた人が、削除ではなく怪しいメールを周知すれば、他の人の感染を防げる」(三輪氏)
怪しいメールを受け取ったら、開かず、削除せず、すぐにセキュリティ管理者に連絡することが必要である。しかし、それでもウイルスやマルウェアに感染してしまうことがある。その場合、どうすればよいのか。三輪氏は、「ウイルスやマルウェアの感染が発覚した場合、複数台の感染が疑われる場合、すぐにネットワークを遮断することだ」と言う。
ネットワークを遮断すると業務が止まってしまうが、業務が止まることよりも情報が漏えいすることの方が問題は大きい。外部への不審な通信が確認されており、人間がブラウザなどの操作により発生した通信であるか、正規のアプリケーションが行った通信であるかの調査がすぐにできない場合にはネット遮断はやむを得ない。一方、不審な通信がWeb関連のアクセスのみで、メールによる不審な通信がないことが確認できた場合には、Web関連のアクセスのみを遮断するネット制限でもいいだろう。
三輪氏は、「まずは、最大限の対策を初動で行うべき。その後、確認しながら徐々に解除していくことが必要になる。逆に最小限の対処方法で初動を行ってしまうと、徐々に感染が拡大していくことになる」と話す。ネット遮断ではなく、ネット制御にするために事前に準備しておかなければならないのは、以下の4つのポイントである。
- ウェブアクセスのホワイトリスト
- メール制限の手段
- 予備のPC
- 避難訓練
マルウェアに感染して情報が漏えいした場合、ネット遮断をすると業務影響がでてしまう。そこで業務で必要なウェブアクセスのホワイトリストを事前に準備しておくことで、業務を止めることなく、ネット制限で対応することができる。
また情報が漏えいするルートは、ウェブとメールの大きく2つ。ウェブに関してはホワイトリストで対応できるので、メールに関しては送信データを1つひとつ承認しながら送信できる手段を準備しておく。
日本の企業は、マルウェアに感染したPCもマルウェアを駆除して使い続ける。ウイルス対策ソフトで見つけることができないマルウェアがどれだけ潜んでいるか分からないので、1つでも感染が見つかったPCは使い続けるべきではない。そこで最低限必要な数の予備のPCを準備しておくことが望ましい。
これらの準備も含め、定期的に避難訓練を実施する必要がある。そのためには、事前に緊急時に対応するためのチームを確立しておくことが重要になる。
Copyright © ITmedia, Inc. All Rights Reserved.


ITmedia エグゼクティブセミナーリポート
この記事の著者

関連記事
ITmedia エグゼクティブのご案内
「ITmedia エグゼクティブは、上場企業および上場相当企業の課長職以上を対象とした無料の会員制サービスを中心に、経営者やリーダー層向けにさまざまな情報を発信しています。入会いただくとメールマガジンの購読、経営に役立つ旬なテーマで開催しているセミナー、勉強会にも参加いただけます。 勉強会のスケジュールはこちら
ぜひこの機会にお申し込みください。
入会希望の方は必要事項を記入して申請ください。審査のうえ登録させていただきます。
- 入会条件:
- 上場企業および上場相当企業の課長職以上
※入会は無料です
エグゼクティブコンテンツ
SpecialPR
アクセスランキング
-
1
TDKがCEATEC出展 映像を網膜に直接投影するミラー、スマートグラスに鮮明な映像
-
2
富士フイルムビジネスイノベーション 初のAI採用、新世代複合機を発売へ 「情報プラットフォーム」に
-
3
「漏洩連絡が来た…」自分の個人情報が流出したら? 二次被害を防ぐ、対処法と日頃の備え
-
4
データを「重さ」に変えた直感ゲームがグランプリ e-ZUKAスマートアプリコンテスト2026
-
5
国産フィジカルAIで変電所メンテナンス改革 西武鉄道が「ugo mini」の実証実験
-
6
大阪ガス、AI開発基盤の内製で期間を最大6割削減 コード生成の先にある壁とは
-
7
リクルートにおける社内ICT環境をアップデートし続けるための仕組みとは
-
8
なぜコーポレートITはコスト削減率が低いのか――既存産業を再定義することでDXを推進
-
9
Suicaアプリにコード決済「teppay」、10月20日から 上限30万、送金も可
-
10
なぜ答えが揺れ、堂々と間違えるのか ―― 確率で動く生成AIの正体
ITmedia エグゼクティブ SNS
 @itm_executiveをフォロー
インフォメーション
注目情報をチェック
ITmediaエグゼクティブをフォロー